ポイント
Microsoft 365などの便利なサービスも、不正アクセスの標的になります。
正規の認証画面やサインイン後の状態を悪用する攻撃にも注意が必要です。
承認を求めるメールが届いたら、メールのリンクからではなく、登録済みのブックマークから開き確認しましょう。
他人から届いたデバイスコードは入力せず、身に覚えのない認証は承認しないでください。
また、他の方にも届いている可能性がありますので、不審な内容のメールなど社内で共有しましょう。
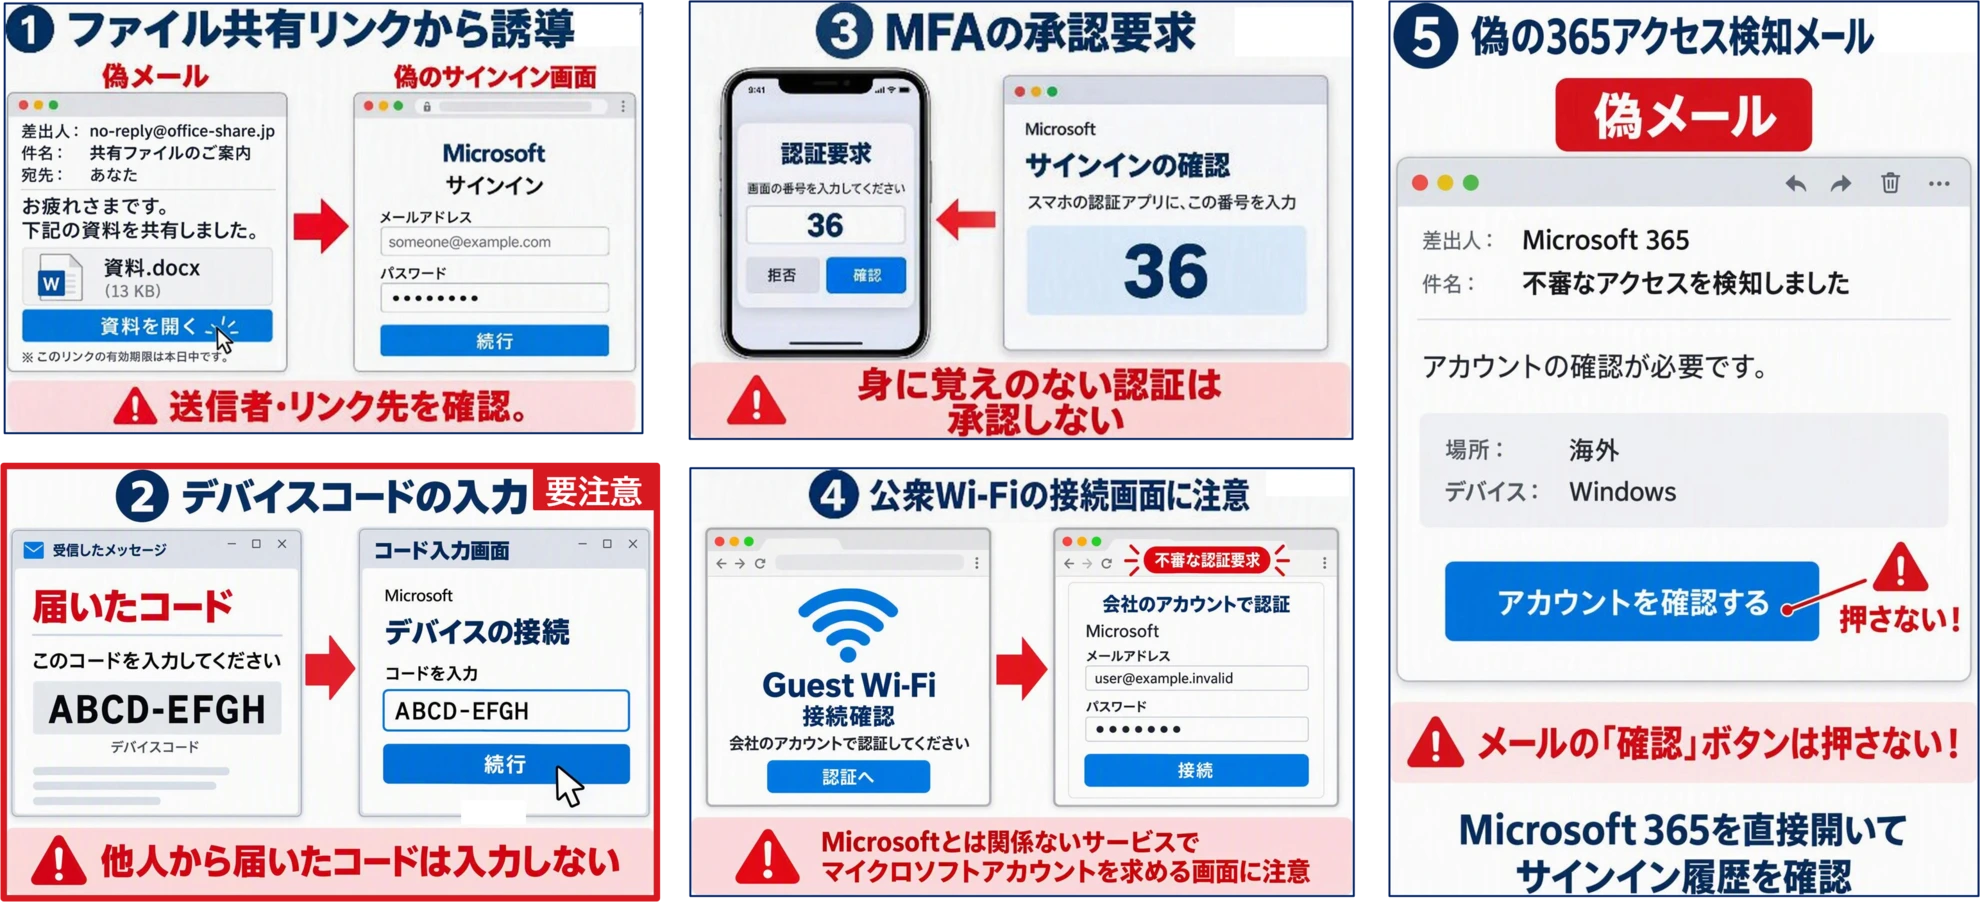
対策
ID・パスワードの入力や認証の承認を求められても、すぐに操作せず、会社で案内された方法で確認しましょう。
デバイスコードを悪用する攻撃では、正規のMicrosoft認証画面が使われます。
URLが正しくても、他人から届いたコードや自分の操作に関係のないコードは入力しないでください。
次の基本対策を確認しましょう。
- メールや共有通知のリンクから、すぐにサインインしない
- 他人から送られてきたデバイスコードは入力しない
- 身に覚えのない多要素認証(MFA)承認要求は承認しない
- Wi-Fi接続のために会社のID・パスワードを求められたら、入力せず施設や社内担当者に確認
(正規のWi-Fiを装う偽のWi-Fiも存在するため、仕事ではスマホのテザリングを利用しましょう) - 「不審なアクセス」などの警告メールは、メールのリンクではなく、ブラウザに登録済みのブックマークから開き、サインイン履歴を確認
誤って入力・承認した場合は、すぐに社内のIT担当へ連絡しましょう。